Bagaimana Otomasi Mengamankan Lingkungan Multicloud?
TL;DR
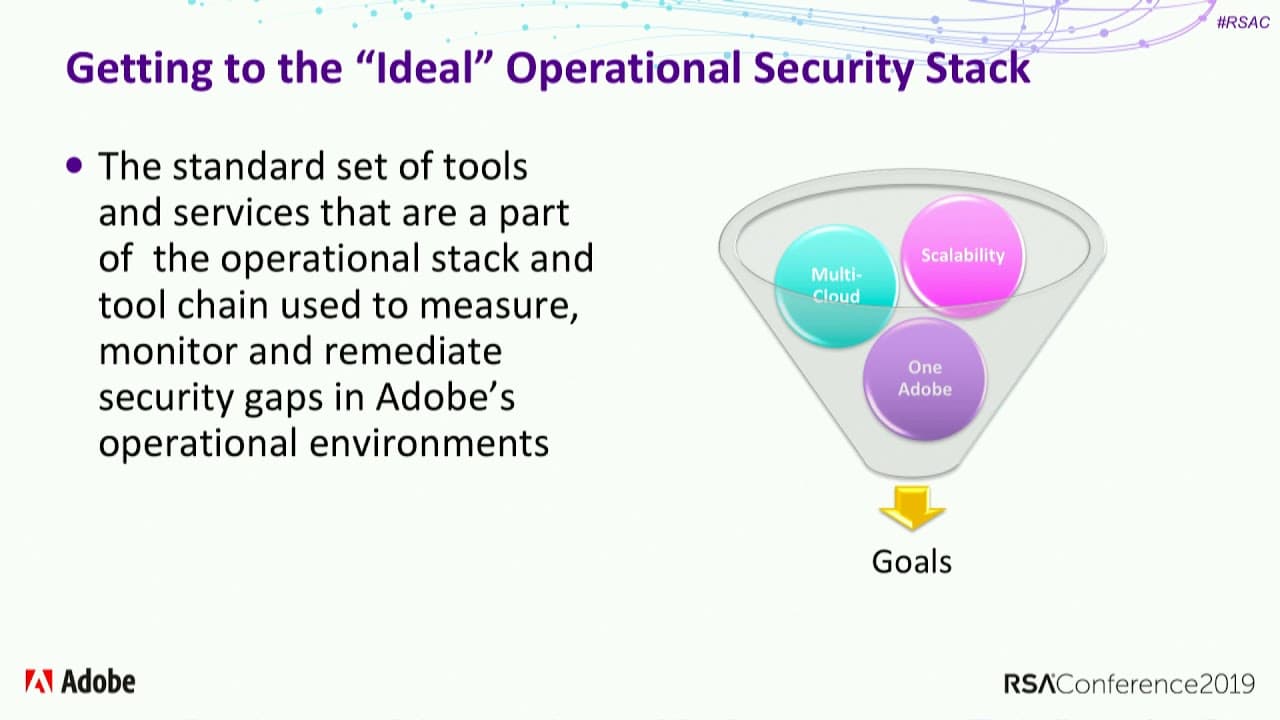
Keamanan multicloud memerlukan instrumentasi yang konsisten, visibilitas menyeluruh, dan otomatisasi yang mampu bekerja pada skala besar. Adobe menyatukan alat keamanan yang sebelumnya berbeda antar tim, memantau penyimpangan postur di cloud publik dan privat, lalu memakai data operasional untuk menentukan prioritas perbaikan serta mendukung tata kelola.
Transcript
Oke, terima kasih sudah hadir. Jadi, saya sangat ingin menjawab pertanyaan Anda. Jadi, silakan menuju mikrofon karena sesi ini sedang direkam. Kami ingin mendengar kedua belah pihak. Jadi, pastikan jika Anda memiliki pertanyaan, sampaikan kepada saya saat Anda berbicara di mikrofon. Jadi, hari ini kita akan membahas sedikit tentang Adobe sehingga A... Read More
Key Insights
- Adobe ingin mengetahui masalah keamanan internal sebelum masalah tersebut dilaporkan oleh pihak lain.
- Visibilitas postur harus mencakup AWS, Azure, cloud privat, kolokasi, kantor, dan laboratorium.
- Ratusan tim menggunakan alat berbeda, sehingga masalah serupa tidak selalu terdeteksi secara konsisten.
- Arsitektur keamanan bersama harus fleksibel karena Adobe tidak memakai satu sistem operasi atau cloud saja.
- Adobe mengukur ratusan ribu mesin virtual, ratusan ribu kontainer, dan puluhan ribu layanan.
- Pertumbuhan pendapatan sekitar 22–25 persen per tahun mendorong pertumbuhan cepat infrastruktur Adobe.
- Inventaris alat membantu Adobe mengurangi duplikasi seperti enam agregator log dan tujuh metode autentikasi.
- Data yang dikumpulkan dari lingkungan dipakai untuk menentukan prioritas perbaikan dan mendukung tata kelola.
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: Mengapa Adobe memerlukan otomatisasi keamanan multicloud?
Adobe memerlukan otomatisasi karena jejak infrastrukturnya besar, beragam, dan terus bertumbuh. Lingkungan tersebut mencakup AWS, Azure, cloud privat, pusat data milik sendiri, ruang kolokasi, kantor, dan laboratorium. Adobe juga mengukur ratusan ribu mesin virtual, ratusan ribu kontainer, serta puluhan ribu layanan. Pemeriksaan yang tidak konsisten akan meninggalkan sudut gelap dan memungkinkan penyimpangan postur tidak diketahui. Otomatisasi membantu menerapkan instrumentasi secara seragam, mengumpulkan data dari banyak lingkungan, mendeteksi kondisi yang tidak diinginkan, dan menentukan prioritas tindakan sebelum masalah berkembang menjadi kejadian yang merugikan.
Q: Apa tujuan utama strategi keamanan multicloud Adobe?
Tujuan utamanya adalah memahami lingkungan dengan sangat baik sehingga tidak ada pihak lain yang melaporkan masalah yang belum diketahui Adobe sendiri. Untuk mendekati kondisi tersebut, tim keamanan membutuhkan visibilitas atas postur setiap aset, terlepas dari lokasi atau bentuk infrastrukturnya. Mereka harus mengetahui apakah aset berada dalam kondisi yang diinginkan, mengenali penyimpangan, dan menetapkan prioritas perbaikan. Strategi ini juga menghendaki agar pertanyaan keamanan yang sama dijawab dengan cara yang konsisten di seluruh perusahaan, meskipun lingkungan menggunakan penyedia cloud, sistem operasi, dan jenis komputasi yang berbeda.
Q: Mengapa penggunaan banyak alat keamanan menjadi masalah?
Penggunaan banyak alat menjadi masalah karena setiap tim dapat menginstrumentasikan lingkungannya dengan cara berbeda dan memperoleh hasil deteksi yang tidak konsisten. Suatu kondisi mungkin ditemukan oleh rangkaian alat pada satu lingkungan, tetapi terlewat pada lingkungan lain karena alat atau konfigurasinya berbeda. Adobe menemukan duplikasi seperti enam agregator log, tujuh cara untuk mengautentikasi ke server produksi, dan sekitar selusin solusi pemantauan titik akhir. Keragaman tersebut menyulitkan tim pusat untuk memperoleh gambaran menyeluruh, membandingkan hasil, dan memastikan bahwa kebijakan serta sasaran kepatuhan diterapkan secara seragam.
Q: Bagaimana Adobe menyatukan tumpukan keamanan antar tim?
Adobe memulai dengan menentukan layanan dan kemampuan apa saja yang harus tersedia dalam tumpukan keamanan operasional. Perusahaan kemudian membuat inventaris alat yang sudah digunakan untuk setiap kategori, termasuk solusi komersial dan teknologi yang dikembangkan sendiri oleh berbagai tim. Dari inventaris itu, Adobe menjalankan proses pemilihan untuk menentukan pilihan terbaik dan menjadikannya solusi yang digunakan secara lebih luas. Pendekatan tersebut menggantikan tahap awal ketika tim diberi fleksibilitas besar untuk menyelesaikan masalah dan memenuhi kepatuhan dengan cara masing-masing. Sasaran akhirnya adalah arsitektur bersama yang konsisten tanpa mengabaikan perbedaan lingkungan.
Q: Lingkungan infrastruktur apa saja yang harus dicakup?
Tumpukan keamanan harus bekerja di dua penyedia cloud publik besar yang disebutkan, yaitu AWS dan Azure, sekaligus mendukung berbagai bentuk cloud privat. Cakupan privat itu meliputi aktivitas lokal di kantor dan laboratorium, pusat data yang dimiliki serta dioperasikan Adobe, dan ruang kolokasi dengan jejak besar. Sistem juga harus memahami aset bare metal maupun virtual. Karena Adobe tidak memakai satu sistem operasi atau satu penyedia cloud publik, pendekatan keamanannya tidak dapat bergantung pada satu platform. Instrumentasi dan pertanyaan dasar tentang status aset harus tetap konsisten di seluruh kombinasi tersebut.
Q: Seberapa besar skala yang harus ditangani tumpukan keamanan Adobe?
Adobe menyebut skala ratusan ribu mesin virtual, ratusan ribu kontainer, dan puluhan ribu layanan di seluruh perusahaan. Karena itu, solusi yang berhasil dalam demonstrasi atau laboratorium belum tentu memadai untuk penerapan sebenarnya. Perusahaan membutuhkan alat yang dapat beroperasi secara konsisten pada skala seluruh lingkungan dan tetap berguna ketika infrastrukturnya berkembang. Pendapatan Adobe dalam beberapa tahun yang dibahas meningkat sekitar 22–25 persen per tahun, dan infrastrukturnya mengikuti pertumbuhan bisnis tersebut. Pilihan teknologi hari ini diharapkan tetap dapat berkembang selama tiga sampai lima tahun.
Q: Bagaimana perubahan bisnis Adobe mengubah risiko keamanannya?
Risiko Adobe berubah seiring bisnisnya bergerak dari perangkat lunak yang dikirim dalam kotak fisik menuju layanan cloud yang terhubung. Pada masa awal, masalah yang disebutkan terutama berkaitan dengan pelanggaran perjanjian lisensi dan pembajakan perangkat lunak. Sekitar tahun 2008, perusahaan menghadapi masukan berbahaya yang diarahkan ke mesin rendering serta pemutar Flash dan PDF. Akuisisi Omniture pada 2009 memulai perjalanan pengalaman digital, lalu Creative Cloud diluncurkan pada 2011. Ketika semakin banyak nilai produk berasal dari layanan yang dihosting, keamanan postur infrastruktur cloud menjadi perhatian utama.
Q: Apa hubungan data otomatisasi dengan tata kelola keamanan?
Data yang dikumpulkan dari berbagai lingkungan memberi Adobe dasar untuk memahami apakah aset berada dalam kondisi yang diinginkan. Ketika kondisi menyimpang, data tersebut membantu tim mengenali masalah dan menentukan prioritas perbaikannya. Informasi yang konsisten juga mendukung pekerjaan tata kelola karena perusahaan dapat menilai apakah lingkungan berjalan sebagaimana mestinya, bukan hanya mengandalkan cara kerja terpisah dari setiap tim. Deskripsi sesi menyatakan bahwa data dari otomatisasi dapat digunakan untuk memberi informasi yang lebih baik kepada eksekutif dan dewan. Dengan demikian, instrumentasi operasional menjadi masukan bagi pengawasan dan pengambilan keputusan.
Summary & Key Takeaways
-
Peralihan Adobe dari perangkat lunak desktop menuju layanan terhubung memperluas jenis risiko yang dihadapi. Perusahaan perlu mengetahui kondisi setiap aset dan mendeteksi penyimpangan sebelum menimbulkan masalah.
-
Ratusan tim awalnya menggunakan alat, arsitektur, dan metode instrumentasi sendiri. Adobe kemudian menginventarisasi solusi tersebut, memilih pilihan terbaik, dan berusaha menerapkannya secara konsisten.
-
Tumpukan keamanan harus mendukung AWS, Azure, pusat data milik sendiri, ruang kolokasi, kantor, dan laboratorium. Solusinya juga harus menangani ratusan ribu mesin virtual serta kontainer.
-
Key Insights Insight 1
-
Key Insights Insight 2
-
Key Insights Insight 3
-
Key Insights Insight 4
-
Key Insights Insight 5
-
Key Insights Insight 6
-
Key Insights Insight 7
-
Key Insights Insight 8
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from RSAC Cybersecurity 📚






Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator