Bagaimana Perangkat USB Sah Menjadi Ancaman?
TL;DR
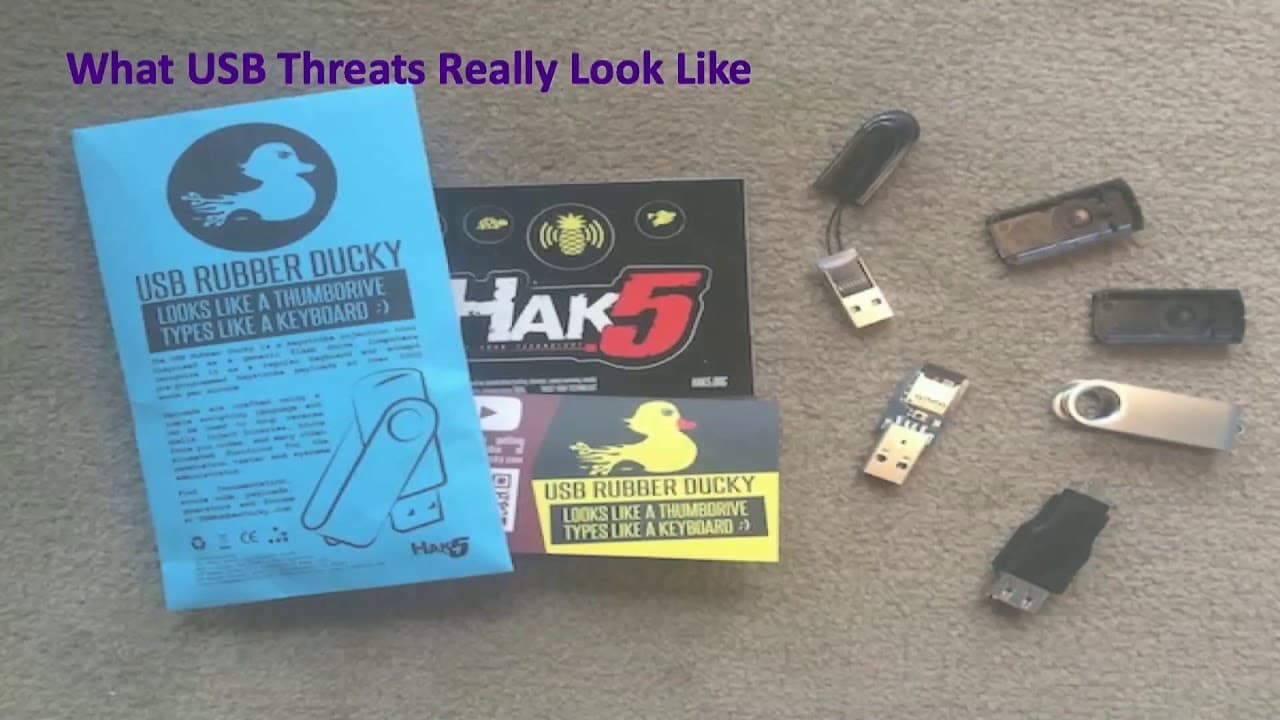
Perangkat USB yang tampak aman dapat dimodifikasi agar menyamar sebagai perangkat antarmuka manusia, berkomunikasi melalui jalur data, dan menjalankan tindakan yang tidak diharapkan. Risiko USB tidak terbatas pada pencurian data atau penyebaran malware, sebab lebih dari dua pertiga jenis serangan yang dibahas memanipulasi protokol atau menimbulkan kerusakan tanpa menginfeksi sistem dengan kode berbahaya.
Transcript
Sayangnya Peter Viscarol tidak bisa hadir. Dia mengalami masalah pribadi. Dia tidak bisa hadir. Jadi, saya akan membahas materinya juga. Tapi sebelum saya mulai, saya hanya ingin menyampaikan beberapa pernyataan. Saya tidak mendukung atau mengutuk vaping. Saya di sini bukan untuk menghakimi perokok. Saya di sini bukan untuk menghakimi produsen roko... Read More
Key Insights
- Pengisi daya rokok elektrik dapat dimodifikasi agar tetap mengisi daya sekaligus berkomunikasi melalui bus data.
- Serangan HID memungkinkan sebuah perangkat USB bertindak sebagai jenis perangkat USB lain di hadapan komputer host.
- USB dikembangkan sekitar 22 tahun sebelum presentasi dan menjadi umum karena kompatibel, mudah, dan hemat biaya.
- Penelitian Universitas Ben Gurion mengelompokkan 29 jenis serangan USB ke dalam empat kategori utama.
- Perangkat USB terprogram terutama menyerang dengan memanipulasi standar dan perilaku protokol USB itu sendiri.
- Media penyimpanan lepas dapat menjadi ancaman saat bekerja normal karena mampu memindahkan berkas dan malware.
- Kurang dari sepertiga serangan yang dibahas berkaitan dengan malware, sedangkan mayoritas memakai cara lain.
- Kontrol keamanan USB lebih sering menargetkan kehilangan data daripada penyalahgunaan protokol dan kerusakan fisik.
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: Bagaimana pengisi daya rokok elektrik diubah menjadi perangkat USB berbahaya?
Pengisi daya USB komersial untuk rokok elektrik diperpanjang untuk menyediakan ruang tambahan, kemudian dimodifikasi melalui penyolderan dan penambahan komponen elektronik. Fungsi daya aslinya tetap dipertahankan sehingga perangkat masih dapat mengisi daya rokok elektrik. Namun, komponen baru memberinya kemampuan untuk berkomunikasi melalui bus data selain memakai pin daya. Perangkat yang disebut Vapinator itu kemudian dapat menjalankan serangan perangkat antarmuka manusia atau HID, yaitu memanfaatkan kemampuan USB untuk tampil dan bertindak sebagai jenis perangkat lain di hadapan komputer host.
Q: Mengapa serangan HID melalui USB dapat berhasil?
Serangan HID dapat berhasil karena perangkat USB mampu memperkenalkan dirinya kepada komputer host sebagai jenis perangkat USB tertentu. Dalam demonstrasi, pengisi daya yang awalnya hanya diharapkan menyediakan daya diubah agar juga memakai bus data dan bertindak sebagai perangkat antarmuka manusia. Aksi yang ditampilkan bersifat lelucon dan memalukan, tetapi teknik dasarnya dapat dipakai secara berbahaya. Efektivitasnya berasal dari pemanfaatan perilaku protokol USB itu sendiri, bukan semata-mata dari penyimpanan atau pengiriman berkas malware melalui sebuah flashdisk.
Q: Apa saja empat kategori utama serangan USB dalam penelitian yang dibahas?
Penelitian Universitas Ben Gurion di Israel mengidentifikasi 29 jenis serangan USB dan membaginya menjadi empat kategori utama. Kategori pertama adalah periferal yang memang dapat diprogram. Kategori kedua adalah periferal yang diprogram ulang secara jahat setelah seseorang mengeksploitasi kemampuan untuk menimpa firmware tanpa sepengetahuan pengguna. Kategori ketiga mencakup perangkat yang tidak diprogram ulang dan tetap bekerja sebagaimana mestinya, seperti media penyimpanan lepas yang memindahkan berkas. Kategori keempat adalah serangan listrik, yang secara khusus diarahkan untuk menyebabkan kerusakan.
Q: Apa perbedaan perangkat USB terprogram dan perangkat yang diprogram ulang secara jahat?
Perangkat USB terprogram dirancang sejak awal agar perilakunya dapat diubah melalui pemrograman. Karena kemampuan itu merupakan bagian dari desain, pembuat atau pengguna dapat menentukan fungsi yang akan dijalankan perangkat. Sebaliknya, perangkat yang diprogram ulang secara jahat pada dasarnya tidak dimaksudkan untuk diubah oleh penyerang. Eksploitasi memungkinkan firmware ditimpa dan perilakunya dimodifikasi tanpa disadari pengguna. Kedua kategori tersebut terutama dapat menyalahgunakan standar USB dan memakai protokol terhadap komputer host, meskipun cara perangkat memperoleh perilaku berbahayanya berbeda.
Q: Mengapa ancaman USB tidak dapat disamakan hanya dengan malware?
Ancaman USB mencakup jauh lebih banyak daripada pengiriman kode berbahaya melalui media penyimpanan. Berdasarkan kumpulan jenis serangan yang dibahas, kurang dari sepertiganya berkaitan dengan malware. Lebih dari dua pertiga lainnya dapat menyebabkan kerusakan atau kenakalan dengan memanipulasi protokol USB, termasuk membuat perangkat bertindak sebagai jenis perangkat lain. Serangan listrik bahkan hanya ditujukan untuk kerusakan. Karena itu, pemindaian berkas dan perlindungan terhadap malware tidak dengan sendirinya menangani perangkat yang menyalahgunakan komunikasi USB atau perilaku sah protokol.
Q: Mengapa flashdisk tetap berisiko ketika bekerja sesuai fungsi normalnya?
Flashdisk dan media penyimpanan lepas dapat menjadi vektor ancaman tanpa perlu dimodifikasi atau diprogram ulang. Fungsi normalnya adalah menyimpan dan memindahkan berkas, sehingga perangkat tersebut dapat membawa data melewati perimeter organisasi. Kemampuan yang sama dapat digunakan untuk memindahkan malware atau menyebabkan kehilangan data ketika drive hilang atau dicuri. Berbeda dari perangkat terprogram yang terutama memanipulasi standar USB, ancaman media penyimpanan lebih banyak berasal dari isi dan perpindahan datanya. Jadi, perilaku yang sepenuhnya sesuai rancangan pun tetap memerlukan pengendalian keamanan.
Q: Mengapa kontrol keamanan USB yang umum dinilai belum memadai?
Banyak standar dan regulasi yang membahas USB berfokus hampir sepenuhnya pada pencurian atau kehilangan data. Kontrol yang lazim disebutkan adalah enkripsi drive agar berkas pada media yang hilang atau dicuri tidak mudah terbuka. Sejumlah kecil panduan melangkah lebih jauh dengan meminta stasiun pemindaian untuk mendeteksi malware pada media lepas. Namun, pendekatan tersebut tidak secara khusus membahas banyak serangan yang memanipulasi protokol USB, menyamar sebagai perangkat lain, atau menyebabkan kerusakan. Validasi rantai pasokan mungkin membantu, tetapi USB tidak selalu disebut secara spesifik.
Q: Bagaimana organisasi sebaiknya menilai risiko perangkat USB?
Organisasi perlu memperluas penilaian USB melampaui kehilangan data dan malware pada flashdisk. Perangkat yang terlihat biasa dapat memiliki jalur data, firmware, atau kemampuan pemrograman yang memungkinkan perilaku berbeda dari ekspektasi pengguna. Penilaian juga perlu mempertimbangkan perangkat HID, periferal yang sengaja diprogram, firmware yang dapat ditimpa secara jahat, media penyimpanan yang bekerja normal, serta serangan listrik. Tujuannya bukan menutup semua port secara permanen, karena USB tetap berguna dalam kehidupan pribadi dan bisnis, melainkan memahami perilakunya agar manfaatnya dapat dipertahankan sambil mengurangi risiko.
Summary & Key Takeaways
-
Pengisi daya rokok elektrik komersial dimodifikasi menjadi Vapinator dengan tambahan elektronik dan penyolderan. Perangkat tetap dapat mengisi daya, tetapi juga berkomunikasi melalui bus data sebagai perangkat HID.
-
Penelitian Universitas Ben Gurion mengidentifikasi 29 jenis serangan USB dalam empat kategori: periferal terprogram, periferal yang diprogram ulang secara jahat, perangkat tanpa pemrograman ulang, dan serangan listrik.
-
Kontrol keamanan dan regulasi umumnya berfokus pada enkripsi media, kehilangan data, dan terkadang pemindaian malware. Pendekatan ini belum mencakup banyak serangan yang menyalahgunakan perilaku sah protokol USB.
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from RSAC Cybersecurity 📚






Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator