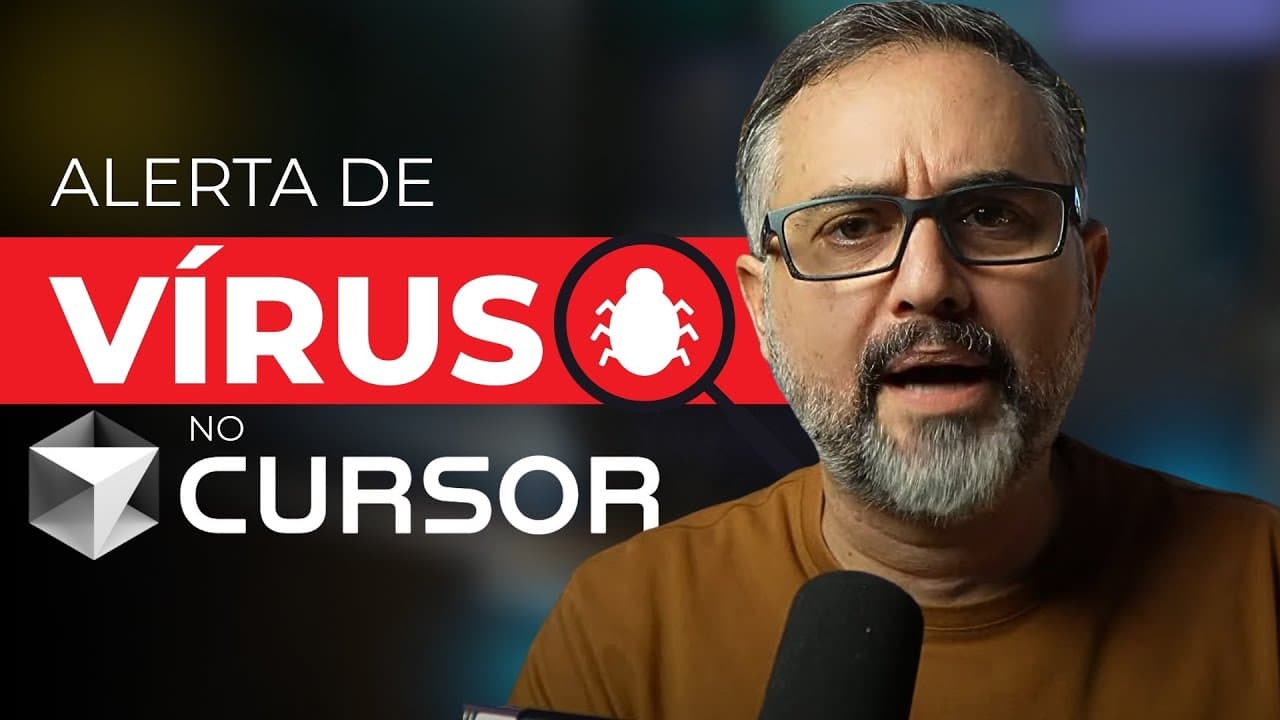
Como proteger MCP local contra vírus no Cursor?
TL;DR
Vírus foi encontrado no executável do Cursor, envolvendo o ataque MC Poison e a proteção de MCPs locais. O vídeo detalha a vulnerabilidade, a resposta oficial dos desenvolvedores e a disputa entre Cursor e WindSurf. A conclusão é que é um ataque real, não um falso positivo, com passos de mitigação até uma solução definitiva.
Transcript
Problemas do cursor. Essa semana eu tive uma série de problemas com o cursor no meu computador, tá? E foi uma um problema que foi notificado aí eh geral, tá certo? Vírus no cursor. Eu eu encontrei duas vezes, na verdade duas vezes eu encontrei um trojan no executável do cursor, certo? Eh, o problema que eles tinham relatado, o que que o problema qu... Read More
Key Insights
- O vírus no Cursor é confirmado como problema real, não apenas falso positivo, segundo o Caspesc.
- O ataque MC Poison possui implicações para MCPs locais e para solicitações a plataformas de LLM, com risco potencial de abuso financeiro.
- A atualização para versões consideradas mais estáveis do Cursor é recomendada pelos desenvolvedores como passo imediato.
- A vulnerabilidade expõe a importância de proteger MCPs locais quando o Cursor está conectado ao ambiente de desenvolvimento.
- A briga entre Cursor e WindSurf é citada como contexto de mercado, puxando atenção para a segurança das ferramentas de Vibe Coding.
- O apresentador aponta que falhas de segurança não são exclusivas de uma plataforma, lembrando vulnerabilidades em outros softwares famosos.
- Não proteger o MCP remoto é diferente do MCP local, mas tudo depende da forma de uso e da configuração de cada ambiente.
- O vídeo enfatiza que colisões entre grandes empresas e fornecedores de ferramentas podem influenciar a adoção de patches e políticas de segurança.
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: Como o MC Poison atua na prática e quais os impactos diretos para o MCP local?
O MC Poison é apresentado como uma vulnerabilidade que pode envenenar o MCP local por meio do executável do Cursor. O apresentador descreve que, mesmo com MCP local, é possível ocorrer um ataque caso o Cursor seja comprometido ou que haja uma brecha explorável. Os impactos diretos incluem risco de desinstalação do Cursor pelo antivirus, possível acesso não autorizado a recursos locais ou configuração sensível, e potencial para exigir atualizações rápidas para mitigar. Além disso, a narrativa sugere que usuários devem ficar atentos a comportamentos estranhos no ambiente de desenvolvimento e manter a proteção atualizada para evitar exploração de credenciais ou cobranças indevidas em plataformas conectadas.
Q: Qual é a posição oficial dos desenvolvedores do Cursor sobre a vulnerabilidade?
Segundo o conteúdo apresentado, os desenvolvedores do Cursor deram uma resposta oficial anunciando que estão trabalhando na solução do problema. A mensagem indica que há um esforço para corrigir a vulnerabilidade e que a versão 145 foi citada como estável, sugerindo preferência por aquela versão enquanto a correção não chega. A discussão também envolve a importância de acompanhar os comunicados oficiais para entender quais patches serão lançados e como aplicar as medidas de mitigação temporárias.
Q: Qual é o papel da comparação Cursor vs WindSurf no vídeo?
O vídeo coloca em debate a disputa entre Cursor e WindSurf, destacando a percepção de mercado sobre qual ferramenta é mais segura ou confiável em situações de vulnerabilidade. A discussão não apenas analisa a segurança técnica, mas também o ambiente competitivo, mostrando como ataques e respostas podem influenciar a preferência dos desenvolvedores e da comunidade. Esse contexto é usado para ilustrar como a confiança na ferramenta pode oscilar durante vulnerabilidades públicas.
Q: O uso de MCP local continua sendo recomendado, conforme o vídeo?
O apresentador sugere que, apesar de o MCP local ter tido menos exposição em termos de ameaça, agora ele não está isento de riscos. A recomendação é manter vigilância, atualizar o Cursor para versões estáveis e monitorar as diretrizes dos desenvolvedores. O vídeo também cita que, quando o MCP está na nuvem, há camadas adicionais de autenticação para proteção, mas no cenário local a proteção é adicional e depende da configuração individual do usuário.
Q: Quais medidas imediatas são sugeridas para quem usa Cursor com MCP local?
As medidas imediatas incluem atualizar para versões estáveis do Cursor, manter o software de proteção ativo para detectar golpes de malware no executável e monitorar a integridade do MCP local. O vídeo também recomenda aguardar anúncios oficiais de patches dos desenvolvedores, evitar mudanças arriscadas e observar se há relatos de comportamento anômalo nos recursos locais. Em suma, manter uma postura prudente, realizar verificações de segurança periódicas e priorizar atualizações fornecidas pela equipe de desenvolvimento.
Q: Quais riscos financeiros foram mencionados no vídeo relacionados a ataques.
O apresentador menciona explicitamente o risco de hackers fazerem requisições maliciosas a plataformas de LLM, o que poderia levar a cobranças indevidas nos cartões de crédito usados na integração com serviços como GPT. Esse ponto ressalta a importância de proteger o MCP quando ele está exposto a ambientes remotos ou na nuvem, bem como de autenticação adequada para evitar abusos que resultem em custos indevidos.
Q: Qual é a conclusão sobre a veracidade do vírus, segundo o vídeo?
O vídeo afirma que não se trata de um falso positivo, apresentando evidências como o fato de que o Caspesc detectou e removeu o vírus, validando a existência de uma ameaça real associada ao Cursor. A conclusão reforça a necessidade de não desconsiderar a vulnerabilidade, mantendo-se atento às informações dos desenvolvedores, com uma postura vigilante e baseada em evidências ao longo do processo de mitigação.
Q: Como o apresentador sugere acompanhar a evolução da situação?
A sugestão é acompanhar as informações oficiais dos desenvolvedores do Cursor, manter o Cursor atualizado para versões mais estáveis, e observar as discussões e atualizações no mercado, incluindo a percepção de concorrentes como WindSurf. Ele enfatiza a importância de estar atento às notas de versão, comunicados de segurança e possíveis patches que resolvam a vulnerabilidade para manter a segurança do ambiente de desenvolvimento.
Summary & Key Takeaways
-
O vídeo alerta sobre um vírus no Cursor relacionado ao ataque MC Poison e como isso afeta MCPs, especialmente quando exposto na nuvem, exigindo proteção adequada.
-
A discussão entra na tensão entre Cursor e WindSurf, destacando a necessidade de manter o software atualizado e atento a vulnerabilidades que possam expor credenciais ou cobranças de API.
-
O apresentador enfatiza que, apesar do uso de MCP local ter tido menos riscos, a vulnerabilidade atual exige cautela, atualizações e vigilância constante sobre as plataformas utilizadas.
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from Sandeco 📚

Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator