企業セキュリティの当たり前を継続する方法
TL;DR
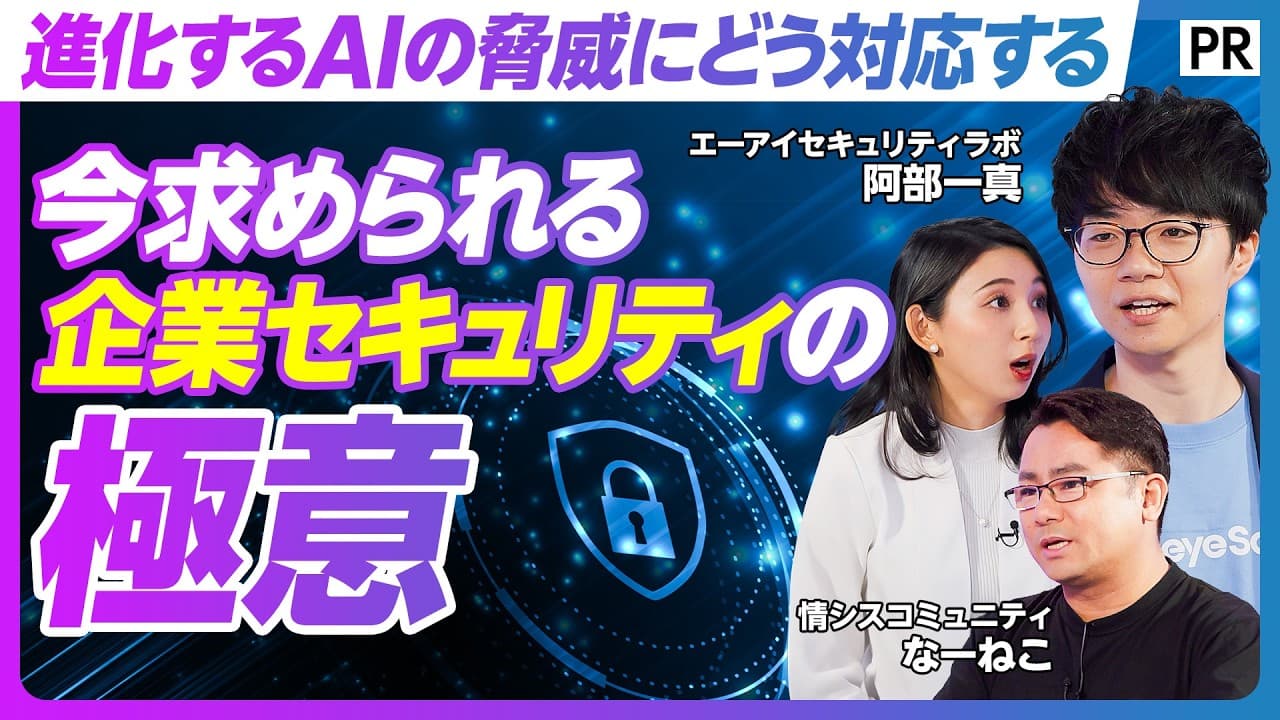
企業のセキュリティを継続するには、仕組み、チーム、業務を整え、日々の対策を自動化・効率化する必要がある。脆弱性診断を内製できるツールと外部専門家を併用すれば、限られた人員でも診断頻度を高め、発見から修正までの時間を短縮できる。
Transcript
このセキュリティという文脈で言うと企業はどう対策したらいいのか なんか変なファイルをパソコンにダウンロードしないとかね。 あるいはそのUSB を気軽にパソコンに刺さないとかやるべきっていうラインは実はあんまり変わってないんですね。 うん。うん。 そのやるべきっていうことが多すぎてしくは理想が高すぎて でできてないっていうのが実はセキュリティなかなかできてないよねっていう時に話題に何かしらこうアラートと言いますかちょっとやばそうだよみたいなのが各システムから上がってくるんですけどやっぱある程度の理解度がないと それをまず読み解けないので脆弱性診断セキュリティの穴がないかそう弱いところがないかっていうことを実際に外から攻撃をして確かめていく [音楽] と専門家の方でなくてもすぐ設定を終えて診断を... Read More
Key Insights
- 企業セキュリティの基本原則は、怪しいファイルを取得しない、USBを安易に接続しないなど、時代が進んでも大きく変化していない。課題は原則の不足ではなく、多数の対策を日常的に継続できないことである。
- 情報システム部門の負担は、端末、情報、システムなどの資産管理に加え、次々に現れる脆弱性への対応が重なることで増大する。人員が少ない組織では、必要な管理や日々の小さな備えまで手が回りにくい。
- セキュリティ予算の確保は、対策が売上に直接結び付くと説明しにくいため難しい。経営層に必要性を伝え、自社が必ず実施すべき範囲を見極めることが、現場にとって大きな課題になっている。
- セキュリティ運用の障壁は、組織・体制、専門知識が必要な業務、効率的に回す仕組みの3点である。特に、セキュリティ部門と事業・開発部門の役割や連携が曖昧だと、横断的な活動を継続しにくい。
- 日々の資産情報や対応履歴の蓄積は、トラブル発生時の対応速度と復旧時間を左右する。小さな管理作業を平時から続けることが、障害発生後の事業影響を抑えるための基盤になる。
- 整ったセキュリティ運用は、仕組み、チーム、業務の3要素で構成される。自動化する仕組み、明確な役割を持つ組織、チーム間で成果を受け渡せる業務手順を組み合わせ、日常的に循環させる必要がある。
- 自動脆弱性診断は、サイトを巡回して構造と画面遷移を把握した後、各画面や機能に攻撃を試し、防御できたかを確認する。結果には脆弱性の説明、一般的な対策、攻撃箇所の画像が含まれる。
- 脆弱性診断の実務では、自動診断を日常的な点検に利用し、重要な場面でコンサルタントや診断ベンダーを活用する併用が有効である。診断対象が増える中、内製化は待ち時間と連絡コストの削減につながる。
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: 企業が基本的なセキュリティ対策を続けられないのはなぜですか?
怪しいファイルを取得しない、USBを安易に接続しないといった基本原則は大きく変わっていません。しかし、実施すべき対策が多く、求められる理想も高いため、限られた人員では日常業務として継続しにくくなります。さらに、情報システム部門へ業務が集中し、現場部門も本業で忙しいことが継続を難しくしています。
Q: 企業セキュリティを妨げる3つの課題とは何ですか?
課題は、チームや組織などの体制、専門知識を必要とする業務、業務を効率的に回す仕組みの不足です。経営層の理解や投資方針、セキュリティ部門と開発部門の役割分担が不明確だと活動が停滞します。また、アラートや脆弱性情報を読み解く知識と、部門横断で運用を継続する仕組みも必要です。
Q: セキュリティ運用を整える方法は?
仕組み、チーム、業務の3つを整える必要があります。仕組みでは自動化と効率化を進め、チームでは各組織の役割と連携方法を明確にします。業務では、あるチームの作業結果を次のチームへ渡す手順を定め、日常的に回せる状態を作ります。人の注意力や個人の努力だけに依存しない運用が重要です。
Q: 外部委託しているセキュリティ業務を内製化する方法は?
すでに外部委託している業務は、社内業務から一定の単位で切り出せているため、仕組み化の対象を特定しやすい状態です。まず委託先が担う作業、必要な入力情報、成果物、社内部門への受け渡しを整理します。そのうえで、専門家以外でも扱えるツールを導入し、自動化できる部分から社内の日常業務へ組み込みます。
Q: 自動脆弱性診断はどのように実施されますか?
最初に対象サイトのURLを登録して診断を開始します。第1段階ではサイト内を自動巡回し、存在する画面、機能、画面同士のつながりを把握して、画面遷移図を生成します。第2段階では各画面と機能に対して攻撃を試し、防御できたかを確認します。診断結果は、脆弱性の内容や一般的な対策を含むレポートとして出力されます。
Q: 自動脆弱性診断の結果を修正作業に生かす方法は?
レポートには、脆弱性の説明、一般的な対策方法、攻撃が成功した場所、操作した画面のスクリーンショットなどが示されます。開発者は、どのボタンや機能への操作で問題が発生したかを視覚的に確認できます。サービス画面で閲覧するほか、PDFとして出力し、開発部門やシステム開発ベンダーへ渡せば、修正作業を始められます。
Q: ログインが必要なWebサイトを脆弱性診断する方法は?
ログインIDとパスワード、ベーシック認証やダイジェスト認証などの認証情報を、診断サービスへ事前に登録します。診断サービスはその情報を使って認証を通過し、外部から直接閲覧できない領域へ入って診断できます。ただし、診断用環境の準備や、環境内に置くデータへの配慮は利用企業側に必要です。
Q: 自動診断と専門家による診断を使い分ける方法は?
自動診断は、WebサイトやWebサービスを日常的かつ繰り返し点検し、脆弱性の発見から関係部門への共有までを早める用途に適しています。一方、重要な局面ではコンサルタントや診断ベンダーによる支援を組み合わせます。日々の確認を自動化し、ここぞという場面で専門家を活用することで、増え続ける診断対象へ対応しやすくなります。
Summary & Key Takeaways
-
企業のセキュリティ対策では、怪しいファイルをダウンロードしない、USBを安易に接続しないといった基本原則自体は大きく変わっていない。しかし、管理対象や実施事項が多く、理想も高いため、当たり前の対策を日常的に続けることが難しい。特に情報システム部門は、人員不足、予算獲得、経営への説明、専門的なアラートの解読という複数の課題を抱えている。
-
継続的な対策を妨げる要因は、組織・体制、専門知識を要する業務、業務を効率的に回す仕組みの不足に整理できる。改善には、各組織の役割と連携方法を決め、業務の受け渡しを日常的に回せる状態にし、人の注意力や労力に依存する作業を自動化することが重要である。外部委託済みの業務は切り出しができているため、内製化や仕組み化の候補にもなる。
-
AeyeScanは、WebサイトやWebアプリを対象に、サイト内の巡回、画面遷移図の生成、各画面・機能への診断、結果のレポート化を自動で行うSaaSである。URLを入力して開始でき、認証情報を事前に渡せば認証後の領域も診断できる。結果は画面上で確認できるほかPDF出力も可能で、開発部門や開発ベンダーへ渡して修正作業につなげられる。
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from PIVOT 公式チャンネル 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator