كيف يمنع الذكاء الاصطناعي هجمات اليوم الصفر؟
TL;DR
الوقاية الاستباقية من هجمات اليوم الصفر تتطلب جمع استخبارات تهديدات واسعة، ثم تحليل الملفات والروابط والنطاقات بالتوازي عبر محركات تعلم آلي وعميق متعددة قبل إصدار حكم موحد. ولتحقيق حماية عملية، يجب أن تكون الاستجابة سريعة، ومعدل الكشف مرتفعًا جدًا، وألا يتعطل عمل المستخدم، مثل تسليمه نسخة منظفة من الملف أثناء استمرار المحاكاة.
Transcript
شكرًا جزيلًا لكم وصباح الخير جميعًا في اليوم الأخير من مؤتمر RSA. نبذة بسيطة عني. أعمل في مجال الأمن السيبراني منذ خمسة وعشرون عامًا. بدأت كمطور برمجيات وعملت في شركتي Microsoft و Intel وأعمل في Check Point منذ اثنا عشر عامًا. أدرت إدارة المنتجات في Check Point لفترة والآن أتولى قيادة الاستراتيجية. سيكون موضوعنا اليوم تقنيًا بعض الشيء. سأشرح تقنيات... Read More
Key Insights
- الوقاية هي محور الاستراتيجية المقترحة لمواجهة الهجمات السيبرانية، لأن انتظار وقوع الاختراق ثم تحليل واحد من ملايين التنبيهات يفرض عبئًا كبيرًا على فرق العمليات الأمنية. ولا يلغي ذلك أهمية الرصد والنسخ الاحتياطي والمرونة، لكنه يجعل منع الهجوم أولوية الاستثمار الأساسية.
- حجم هجمات اليوم الصفر المذكور يبلغ نحو أربعمئة ألف هجمة شهريًا، مع بروز هجمات سلاسل التوريد وبرمجيات الفدية واستغلال ثغرات البرمجيات. وتشير هذه الكثافة إلى أن التعامل اليدوي مع كل حادثة بعد وقوعها لا يمثل نهجًا قابلًا للتوسع.
- هجمات سلاسل التوريد قد تؤثر في أعداد ضخمة من الجهات، إذ ارتبطت SolarWinds بإصابة ثمانية عشر ألف عميل، وKaseya بتسعة وعشرين ألفًا. كما رصدت Check Point نحو ثمانمئة وعشرين ألف محاولة لاستغلال Log4j ضد عملائها حول العالم.
- الوقاية الفعالة تقوم على ثلاثة مبادئ، هي التحرك قبل المهاجمين، وتحقيق معدل كشف مرتفع جدًا، والمحافظة على انسيابية عمل المستخدم. فالحماية التي تسمح بمرور نسبة من الهجمات أو تؤخر الملفات والبريد الإلكتروني بصورة ملحوظة لا تحقق الهدف العملي المطلوب.
- الثقة الصفرية الحديثة تحتاج إلى الأتمتة، لأن اتصال المستخدمين والتطبيقات وأحمال العمل وأجهزة إنترنت الأشياء قد يؤدي إلى مئات الآلاف أو ملايين القواعد. ولا يستطيع الإنسان صياغة هذا الحجم من السياسات بالطريقة التقليدية، لذلك يلزم تحليل الهويات وأنماط الاتصال وعوامل الخطر آليًا.
- استخبارات التهديدات تبدأ بجمع بيانات واسعة عن المواقع والملفات وتطبيقات الهاتف والأجهزة والبريد الإلكتروني. وذكرت Check Point أنها تستند إلى بيانات ملياري موقع إلكتروني خبيث، كما تفحص ثلاثين مليون ملف يوميًا لتقدير ما إذا كان المحتوى سليمًا أو ضارًا.
- التوقيعات الثابتة لا تكشف جميع تهديدات اليوم الصفر، لأن المهاجم يستطيع تعديل حرف واحد في ملف معروف فتفشل التوقيعة السابقة في مطابقته. لذلك يجب تحليل خصائص أخرى في الملفات والروابط والنطاقات والتطبيقات باستخدام محركات تعلم آلي متعددة بدل الاعتماد على مؤشر منفرد.
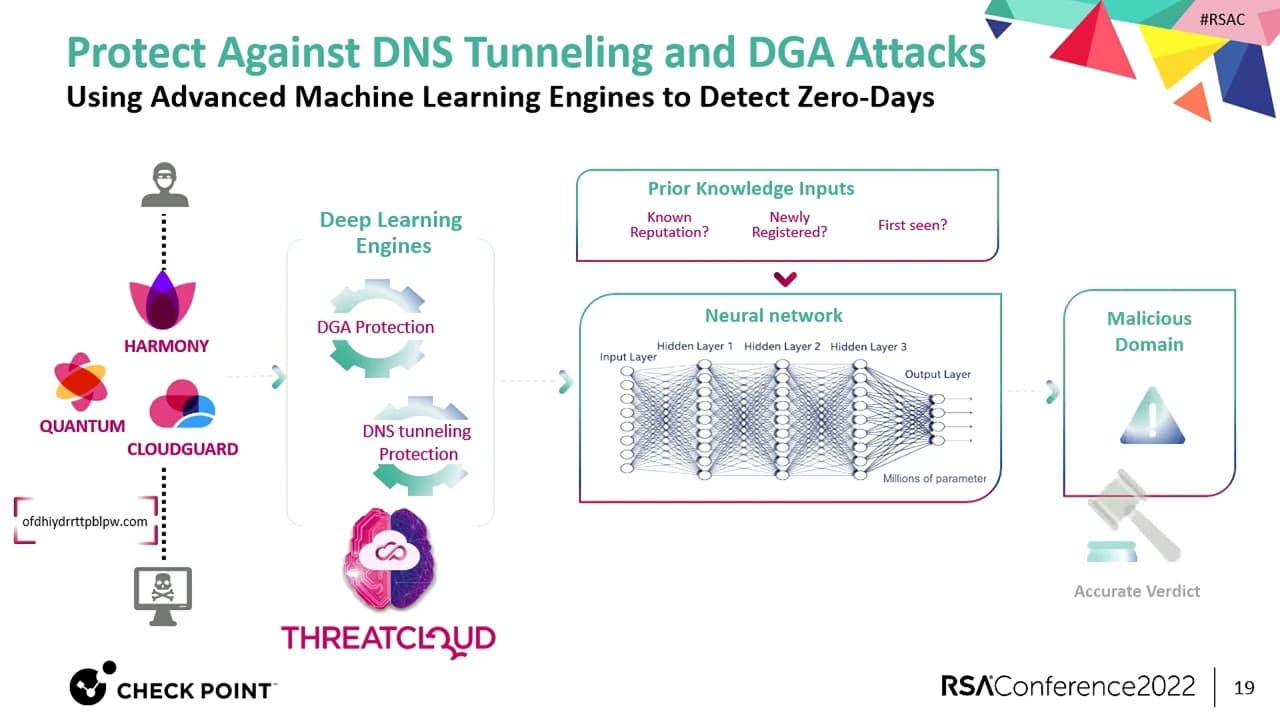
- فحص الملفات يعمل عبر محركات متوازية تمنح درجات من واحد إلى مئة بناءً على التعلم الآلي والتعلم العميق والسمعة والمحاكاة. ثم يجمع محرك حكم هذه الدرجات بأوزان مختلفة، بينما يمكن تسليم المستخدم نسخة منظفة فورًا ومواصلة محاكاة النسخة الأصلية في الخلفية.
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: كيف يساعد الذكاء الاصطناعي في منع هجمات اليوم الصفر؟
يساعد الذكاء الاصطناعي عبر تحليل الملفات والروابط والنطاقات والتطبيقات بوسائل تتجاوز قواعد البيانات والتوقيعات المعروفة. تشغل منظومة الحماية عدة محركات للتعلم الآلي والتعلم العميق وسمعة الملفات والمحاكاة، ويولد كل محرك درجة خطر. بعد ذلك يجمع محرك حكم الدرجات بأوزان مختلفة ليقرر إن كان المحتوى سليمًا أو ضارًا، مع تنفيذ التحليلات بالتوازي لتقليل زمن الاستجابة.
Q: لماذا لا تكفي التوقيعات لاكتشاف البرمجيات الخبيثة الجديدة؟
لا تكفي التوقيعات لأن البيانات التي تمثلها ثابتة، بينما تتغير الهجمات باستمرار. يستطيع المهاجم أخذ ملف استُخدم بالأمس وتعديل حرف واحد فيه، وبذلك قد لا تتعرف إليه التوقيعة المبنية على النسخة السابقة. لهذا تحتاج الحماية إلى تحليل خصائص متعددة للملف وسلوكه وسمعته، إضافة إلى المحاكاة ومحركات التعلم الآلي، لاكتشاف نسخ لم تكن معروفة من قبل.
Q: ما المبادئ الأساسية للوقاية الفعالة من الهجمات السيبرانية؟
تقوم الوقاية الفعالة على ثلاثة مبادئ رئيسية. الأول هو السرعة، بحيث تتوافر الحماية قبل أن يتمكن المهاجمون من استغلال الثغرة ومتغيراتها. والثاني هو الوصول إلى معدل كشف مرتفع جدًا، لأن بقاء نسبة من الهجمات دون كشف يسمح لها بدخول الشبكة. والثالث هو عدم تعطيل عمل المستخدم، فلا ينبغي أن يتأخر وصول البريد أو تنزيل الملفات بسبب الفحص الأمني.
Q: كيف يُفحص ملف مشتبه به دون تعطيل المستخدم؟
يُرسل الملف إلى سحابة استخبارات التهديدات، ثم يُقارن أولًا بقاعدة بيانات الملفات الضارة المعروفة. إذا لم يظهر تهديد معروف، تعمل بالتوازي محركات التعلم الآلي والتعلم العميق والسمعة والمحاكاة. ولأن بعض عمليات المحاكاة قد تستغرق دقيقتين، تُزال العناصر الضارة ويُمنح المستخدم نسخة منظفة فورًا، بينما يستمر فحص النسخة الأصلية، ويمكن توفيرها لاحقًا بعد انتهاء المحاكاة.
Q: لماذا تحتاج سياسات الثقة الصفرية إلى التعلم الآلي؟
تحتاج الثقة الصفرية إلى التعلم الآلي لأن البيئة الحديثة تشمل مستخدمين وتطبيقات وأحمال عمل وأجهزة إنترنت أشياء تتواصل في اتجاهات متعددة. وقد تتطلب السياسة الشاملة خمسمئة ألف قاعدة أو ملايين القواعد، وهو حجم لا يستطيع الإنسان تحديده وإدارته بالطريقة التقليدية. تستطيع الخوارزميات تحليل الهوية وأنماط الاتصال وعوامل الخطر، ثم إنشاء القواعد المناسبة تلقائيًا وفق السلوك المرصود.
Q: ما دور استخبارات التهديدات في الحماية الاستباقية؟
توفر استخبارات التهديدات قاعدة البيانات التي تحتاج إليها محركات الوقاية لتمييز المحتوى السليم من الضار. وتشمل المصادر المواقع الإلكترونية والملفات وتطبيقات الهاتف وأجهزة إنترنت الأشياء ورسائل البريد الإلكتروني ومؤشرات الاختراق. وذكرت Check Point أنها جمعت بيانات من ملياري موقع خبيث وتفحص ثلاثين مليون ملف يوميًا، ثم تربط منتجات الشبكة والسحابة والأجهزة المحمولة والبريد بمصدر استخباراتي موحد.
Q: لماذا تُعطى الوقاية أولوية على تحليل الحوادث بعد وقوعها؟
تُعطى الوقاية أولوية لأن فرق العمليات الأمنية تواجه أعدادًا هائلة من الهجمات والتذاكر، مما يجعل تحليل كل حادثة ثم اتخاذ إجراءات المعالجة معركة صعبة. يشير العرض إلى وقوع نحو أربعمئة ألف هجمة يوم صفر شهريًا، وإلى مئات الآلاف من محاولات استغلال Log4j. لذلك يقلل منع الهجوم قبل وصوله إلى الشبكة العبء الذي ينشأ عند محاولة احتواء الضرر لاحقًا.
Q: كيف يجمع نظام الحماية نتائج محركات الكشف المختلفة؟
يشغل النظام عدة محركات بصورة متوازية، تشمل تقنيات التعلم الآلي والتعلم العميق وسمعة الملفات والمحاكاة. ينتج كل محرك درجة تتراوح بين واحد ومئة تعبر عن تقديره لخطر الملف. بعد ذلك تُرسل الدرجات إلى محرك تعلم آلي مخصص لإصدار الحكم، فيمنح كل نتيجة وزنًا مناسبًا ويجمعها للوصول إلى قرار نهائي أدق من الاعتماد على محرك واحد أو توقيعة ثابتة.
Summary & Key Takeaways
-
تزداد صعوبة مواجهة الهجمات مع اتساع السحابة وانتشار أجهزة إنترنت الأشياء وتطور البرمجيات الخبيثة. ويطرح العرض الوقاية بوصفها موضع الاستثمار الأهم، لأن تحليل ملايين التنبيهات ومعالجة آثار الاختراق بعد وقوعه لا يكفيان. ومع ذلك، تظل المرونة التقنية والرصد عنصرين ضروريين ضمن استراتيجية أمنية متكاملة.
-
تعتمد الوقاية من هجمات اليوم الصفر على استخبارات تجمع كميات كبيرة من البيانات حول المواقع والملفات والتطبيقات والأجهزة ورسائل البريد الإلكتروني. لكن المؤشرات والتوقيعات الثابتة لا تكفي، لأن المهاجم يستطيع تعديل ملف معروف تعديلًا بسيطًا. لذلك تحلل محركات التعلم الآلي المحتوى والسلوك والسمعة لاكتشاف التهديدات الجديدة.
-
يفحص نظام حماية الشبكة الملف أولًا بمقارنته مع قاعدة بيانات الملفات الضارة، ثم يشغله عبر تقنيات متعددة تشمل التعلم الآلي والتعلم العميق وسمعة الملفات والمحاكاة. ينتج كل محرك درجة، ثم يدمج محرك آخر الدرجات بأوزان مختلفة. ولتفادي التأخير، يحصل المستخدم على نسخة منظفة أثناء استمرار الفحص المتعمق.
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from RSAC Cybersecurity 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator