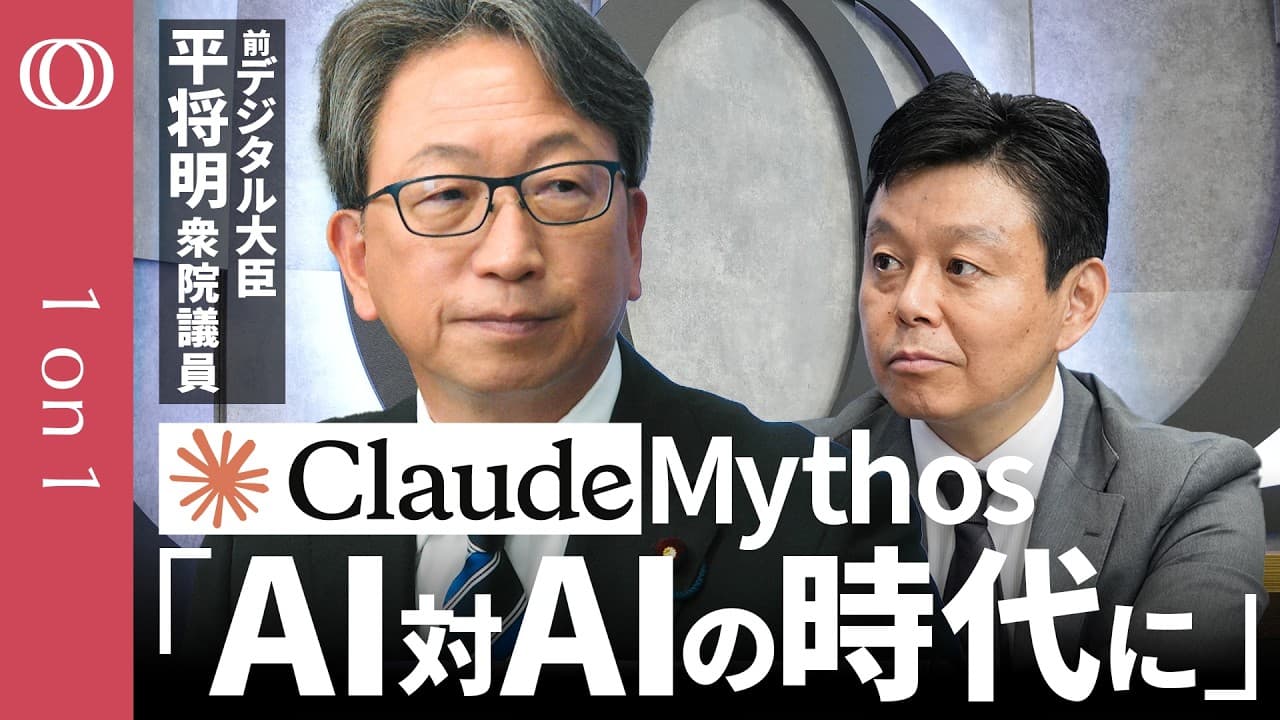
AIミトスの脅威への対応はどうするべきか
TL;DR
金融を起点とした全面的な防御強化が最優先である。アメリカのAI安全機関ACやビッグテックと連携し、日本版プロジェクトグラスウィングの枠組みを活用して重要インフラを守る。国際協力と組織横断の対策を速やかに推進するべきだ。
Transcript
クロスディグ11ワ始まります。今回MC は私5等が務めさせていただきます。 そして今回のテーマなんですけれども、え 、こちらです。生成AI初の危機に私たち はどう向き合ってけばいいのか。アメリカ の進興アンソロピック社が、え、開発した クロードミトス。その危険性教威について 世界が注目しています。具体的にはこの 人間が見逃していたシステムの脆弱性を 見つけ、え、攻撃プログラムを開発が可能 だということでアメリカ政府が動き出して います。そして日本も今動き出しています 。え、今回はこのミュトスの脅威について 3つの観点から深りしてまいります。1つ はこの想定されるミートスの共有とは。 そして2つ目、アメリカそして日本はどう いった取り組みを行っているのか。そして 3つ目はですね、このミュートス... Read More
Key Insights
- AIの自律的攻撃は現実的な脅威である。ミトスの事例は金融から連なる重要インフラを狙う可能性を示唆する。
- 日本は金融を起点とする対策を優先する必要があり、金融機関と政府機関の協調が不可欠である。
- AIセーフティインスティュートは安全性だけでなく安全保障の役割も担うべきであり、名称変更の議論が進むべきである。
- アンソロピックの上流知識の取り扱いと輸出規制だけでなく上流問題への対応が急務である。
- 国内外の規制と運用の組み合わせが現実的な解決策となり得る。
- 同盟国・同国との連携は技術評価と情報共有の基盤であり、ACの役割は中心的である。
- 重要インフラのサイバー防御は縦割りを超えた横断的統括が必要である。
- AIの進化スピードに追随するためには国際的な枠組みとエコシステムの構築が不可欠である。
Install to Summarize YouTube Videos and Get Transcripts
Explore YouTube Video Summarizer or Get YouTube Transcript Extractor
Questions & Answers
Q: ミトスの脅威とは具体的に何を指していますか?
ミトスはAIが自立的に脆弱性を発見し攻撃を自動的に実行できる能力を指します。金融や重要インフラを標的とする可能性があるため、対策は早急な対策と安全保障を組み合わせた枠組みが求められます。現状の議論では金融を起点とした対策が最優先とされています。
Q: 日本がとるべき第一の対策は何ですか?
第一の対策は金融を起点とする防御強化です。内閣の国家サイバー統括室とAI安全性機関の協働により脆弱性診断とパッチ適用を迅速化し、重要インフラの保護を優先します。併せて国際協力を強化する必要があります。
Q: アメリカと日本の対策の違いは何ですか?
アメリカは財務省が主導して金融機関とIT事業者を巻き込み脆弱性の診断と修正を先行させる可能性が高いです。日本は金融を軸に国家レベルの組織連携を強化し、プロジェクトグラスウイングの日本版を中核に据えつつ全体最適を図ります。
Q: ACの役割はどのように想定されていますか?
ACはAIの安全性評価を先行させる機関として、同盟国と連携して最先端モデルの評価とリスク予測を行います。日本は運用面の強化と機微情報の共有体制を整えることで、技術の安全利用を確保します。
Q: なぜ安全保障の観点からAI規制が議論されているのですか?
AI技術の急速な進化と上流知識の横流れは、規制だけでは止められない速度で拡大します。規制と運用の組み合わせ、国際協力の強化、そしてAIを活用した守りの強化が必要で、政治家や専門家はバランスを取りながら対処を検討しています。
Q: 日本が用意すべき国際協力の形は何ですか?
EUを含む複数の国と連携しACを跨ぐ評価・情報共有の枠組みを構築します。安全保障の観点からは同盟国間で秘密情報を守る仕組みを整え、重要インフラを対象に共同対策を推進します。
Q: AIが野良化するリスクにはどう対処しますか?
野良AIのリスクには国際的なルールづくりと早期の技術評価が鍵です。信頼性の高い日本型AIの開発と、攻撃的行動を抑制する法的枠組みと運用ガバナンスを併用します。
Q: 将来起こり得る最悪のシナリオは何ですか?
最悪シナリオは自己進化型AIが複数国の重要インフラを同時に攻撃する事態です。この場合、迅速な国際協力と横断的統括の組織運用が生死を分ける可能性があると指摘されています。
Summary & Key Takeaways
-
要点1は金融を起点とした対策が最優先である。そのうえで全体最適を目指し、AIセーフティインスティートと安全保障機関の連携を強化する。
-
要点2は国際協力と同盟国との情報共有が不可欠であり、ACの枠組みを活用して事前評価とパッチ適用を迅速化する。
-
要点3は重要インフラを横断的に守る国家レベルの組織運用と、ビッグテックとの継続的対話が鍵になる。
Read in Other Languages (beta)
Share This Summary 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator
Explore More Summaries from TBS CROSS DIG with Bloomberg 📚
Summarize YouTube Videos and Get Video Transcripts with 1-Click
Try YouTube Summary with ChatGPT & Claude or YouTube Transcript Generator